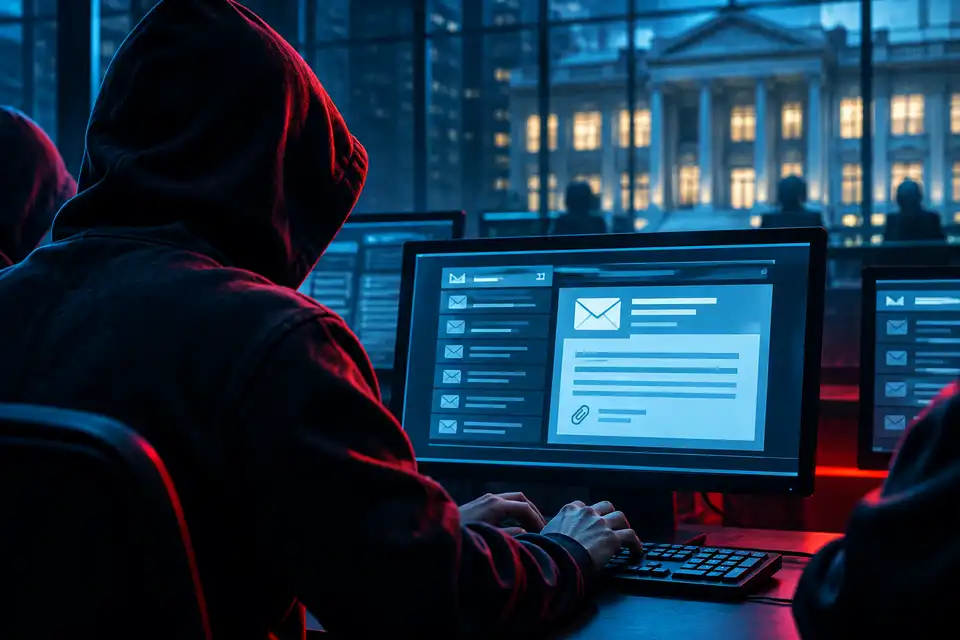
В продължение на месеци държавни служители в Казахстан и Румъния са били в полезрението на хакери, без самите те да подозират. Кибершпионите са чели всичките им входящи и изходящи имейли, включително с институции на Европейския съюз и НАТО, оставайки напълно скрити, благодарение на усъвършенстван шпионски софтуер, внедрен в продукти на Microsoft.
Пробивът е открит случайно от специалисти на компанията за сигурност ESET. Твърди се, че хакерите са от групата Turla, която се свързва с Русия, макар че все още няма категорични доказателства за това. По време на операцията те са получили достъп до различни комуникации, включително кореспонденция със служители от НАТО и държави – членки на Европейския съюз. Точният брой на прихванатите имейли все още не е установен.
Хакерите са се внедрили в имейл комуникацията на служителите толкова умело, че не са били забелязани никакви признаци за наличие на външен наблюдател в ИТ системите. Имейлите са изпращани и получавани без забавяне или грешки. Накратко, всичко е изглеждало така, сякаш системата функционира безупречно, без никакви индикации за наличие на неоторизирани процеси.
В ИТ системите на държавни институции в Казахстан и Румъния е бил скрит набор от инструменти за шпионаж, наречен Cereal. Основният му компонент, CerealBox, е бил интегриран в процеса EdgeTransport.exe – програмен модул, отговарящ за обработката на имейл трафика в сървърите Microsoft Exchange.
Първите следи от заразяване с Cereal в Казахстан датират от края на ноември 2025 г., което означава, че шпионският софтуер е присъствал в мрежата в продължение на около година. В Румъния заразяването е настъпило месец по-късно – в края на декември 2025 г.
Шпионският софтуер е копирал имейли и ги е препращал към външни получатели, без да оставя следи. Копията са били незабавно изтривани от системата. За да не претоварват сървърите си с маловажна кореспонденция, хакерите са настроили филтър, който да улавя само имейли с прикачени файлове – по-конкретно такива, съдържащи документи във формат PDF или DOCX.
Приложени са и допълнителни филтри за адресите на подателите и получателите, както и за темите на имейлите и имената на файловете. За да ускорят процеса на извличане на данни, хакерите са вградили в шпионския софтуер модул за архивиране.
Според ESET, инструментариумът Cereal включва и „задна врата” (backdoor), наречена CerealNeuron, чрез която хакерите са управлявали извличането на копия от имейли. Тя е проектирана така, че да не инициира изходящи връзки към външни сървъри; вместо това е изчаквала получаването на криптирани команди, изпратени директно към Exchange сървъра, което значително намалява вероятността от засичане.
Освен това, адресите, използвани за заявките, са били подбрани така, че максимално да наподобяват легитимни услуги като Outlook Web Access, Autodiscover и ActiveSync – тактика, целяща да създаде у потребителите и екипите по сигурността фалшиво чувство за безопасност.
Командите – включително тези за сканиране на пощенски кутии – са се изпълнявали изцяло в оперативната памет (RAM) на системата.
От ESET твърдят, че хакерската група Turla има преки връзки с Русия. Според компанията, групата – известна още като Snake – е активна поне от 2004 г. насам. Специалистите по киберсигурност не разкриват откога съществува групата, нито конкретния състав на нейните членове.
ESET също така предполага, че тези хакери имат връзки с руската Федерална служба за сигурност (ФСС), макар да не са представени доказателства в подкрепа на това твърдение. Според експертите, Turla се насочва предимно към държавни институции, дипломатически мисии и организации в сферата на отбраната, главно в Европа, Централна Азия и Близкия изток.
„Установихме две държавни организации, компрометирани от Cereal в региони, тясно свързани с известни цели на Turla. Телеметричните данни на ESET показват, че около 70% от държавите, атакувани от Turla от 2022 г. насам, са бивши съветски републики или европейски страни, които в миналото са имали тесни връзки със Съветския съюз”, посочват от ESET.
„Инструментариумът Cereal демонстрира способността на Turla да извършва бавни, предпазливи и дългосрочни прониквания, насочени към сървъри Microsoft Exchange”, допълват експертите на компанията.
Cereal е усъвършенстван инструмент, създаден за продължителен, скрит кибершпионаж. Той оставя минимално количество данни на диска, избягва използването на външна инфраструктура, която би могла да бъде засечена и блокирана, и остава скрит в рамките на легитимни процеси на Exchange, уточняват специалистите.

