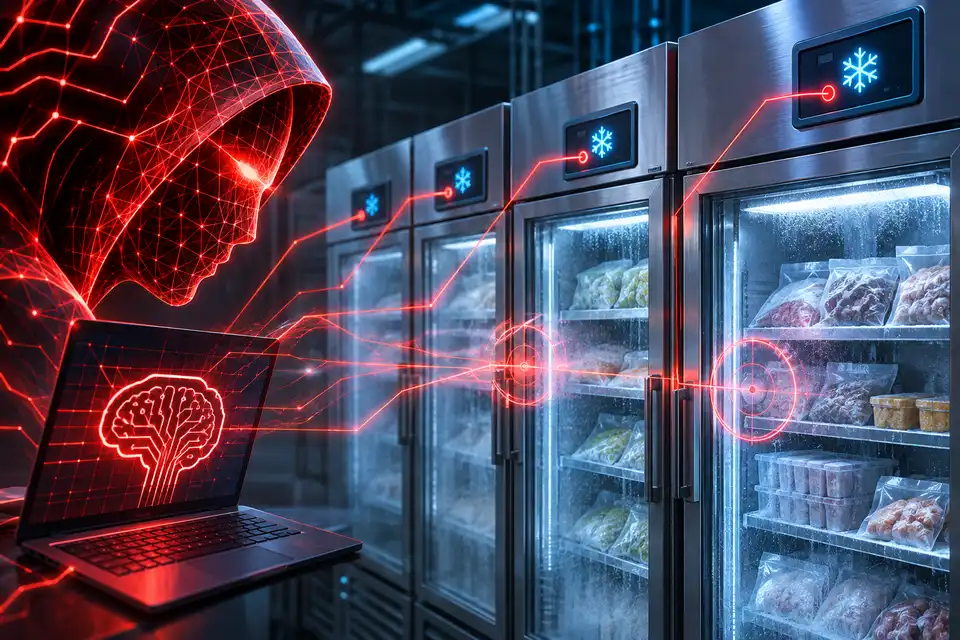
Пентагонът смята, че поредицата от мистериозни неизправности на фризерите, които развалиха храната в редица военни бази в Съединените щати през август, като предполагаема хакерска атака, според официални лица, запознати с въпроса. Военните следователи са във връзка с френските си колеги относно подобна кибератака срещу фризери, която е нарушила работата на супермаркети там по-рано този месец.
Отделът за криминални разследвания на армията на Министерството на отбраната на САЩ заяви, че неговият полеви офис за киберсигурност е участвал в разследването, съобщи Ройтерс. Службата работи заедно с френските правоохранителни органи, за да разбере по-добре „прекъсванията на хладилната система в Европа“.
Неизправностите на фризери в края на август в Съединените щати са засегнали поне шест обекта – магазини на базата, където военният персонал купува храна – според преглед на Ройтерс на публикациите във Facebook и актуализациите на уебсайтовете на военните бази.
В поне един от случаите фризерите не просто са спрели да работят; температурите на охладителните агрегати са били повишени за една нощ, което е довело до съсипване на храната и стопяване на всичко, което трябва да стои замразено.
Вълната от „недобросъвестно поведение“ на фризерите и възможността за киберсаботаж бяха съобщени за първи път на 28 август от наскоро създаден блог, наречен Signal and Silence. Участието на военни следователи и техните контакти с французите бяха съобщени съответно от вестник Stars and Stripes и британския Daily Telegraph.
Новината, че следователите третират инцидента като предполагаем хакерски атаки, се съобщава за първи път. Френското посолство във Вашингтон заяви, че няма да коментира.
Пламнали фризери
Кибератаката срещу френски фризери е заобиколила контролите на температурата на търговските хладилни агрегати в повече от 350 заведения. Случаят е довел до драматични събития, тъй като щандовете със замразени храни на супермаркетите са били затрупани с развалени стоки.
Френският хак е включвал повишаване на температурата вътре в агрегатите. Някои машини са се загрели дотолкова, че че са се запалили. Общите разходи при френската атака може да достигнат десетки милиони евро в цялата страна, оцени един собственик на супермаркет по-рано този месец.
Френската кибератака изглежда е била лесна за осъществяване, съобщиха експерти пред Ройтерс. Датската компания Danfoss, чиито контролери са управлявали много от засегнатите устройства, заяви, че много от устройствата са остарели или използват остарял фърмуер, което би могло да улесни проникването на хакерите.
Засега не се знае какви контролери са управлявали фризерите на засегнатите американски бази.
Домакински уреди като входна точка за хакери
Хакването чрез не-компютърни устройства не е новост в дигиталния свят. Още през 2017 г. стана скандално известен случай, в който аквариум бе използван от хакери, за да проникнат в казино. Те бяха използвали „умната“ система за управление на аквариума във фоайето, която следяла температурата и солеността на водата и автоматизирала храненето на рибите.
Устройството е било свързано с интернет и имало достъп до мрежовата инфраструктура на казиното. Нападателите успели да използват тази входна точка, да достигнат до базата данни с информация за най-заможните клиенти на казиното и да изнесат около 10 GB информация.
През август 2019 г. Microsoft съобщи за хакерска кампания, в която нападателите нападателите са използвали IoT устройства, сред които офис-принтери, VoIP телефони и видеодекодери. Устройствата били компрометирани чрез слаби фабрични пароли или остарял фърмуер с известни уязвимости.
След проникването хакерите използвали устройствата като плацдарм за достъп до останалата част от корпоративните мрежи. Те сканирали локалната инфраструктура, търсели привилегировани потребителски акаунти и инсталирали скриптове за запазване на достъпа.
Домашните роботизирани прахосмукачки обаче са фаворит, когато става дума за хакване. Случаите са многобройни и най-често са свързани с усилията на хакери да получат отдалечен контрол над прахосмукачките, да управляват движението им и да използват вградените микрофони и камери, за да направят „оглед“ с цел евентуален обир или просто за логване в местната безжична мрежа. В някои случаи през високоговорителите на устройствата били излъчвани обидни и расистки реплики.


