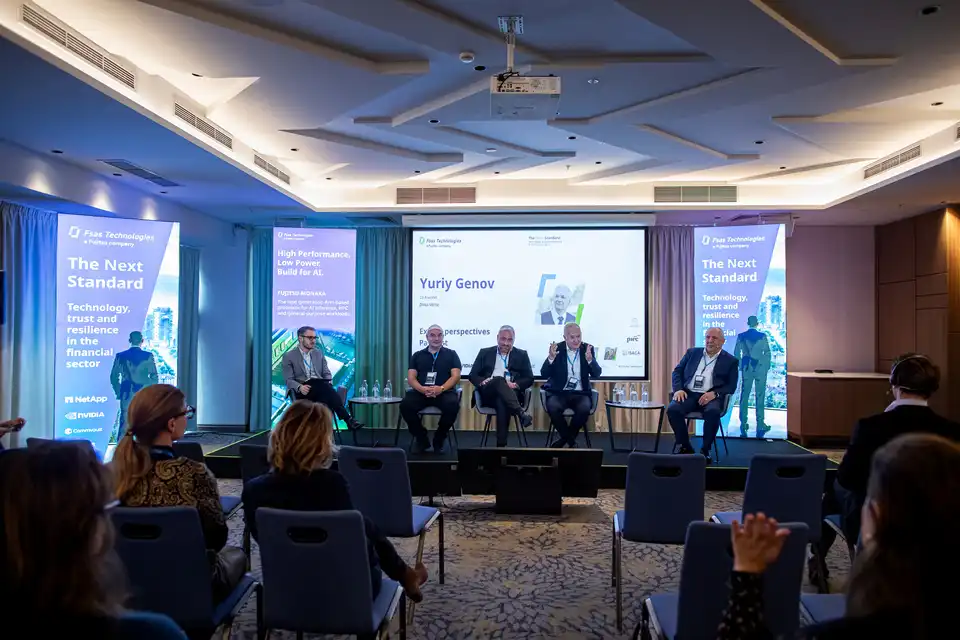
Финансовите организации са изправени пред сериозни предизвикателства в условията на ускорена технологична трансформация, нарастващи киберзаплахи и все по-високи регулаторни изисквания. Те трябва да намерят баланса между иновациите, контрола и устойчивостта, стана ясно от дискусия на експерти по време на форума „The Next Standard | Доверието е в основата” тази седмица в София.
„Представата ни за стандартност се променя непрекъснато. Днес пред финансовия сектор стои предизвикателството да намери баланса между иновациите, контрола и устойчивостта. Устойчивостта не се доказва с отметка в списъка за съответствие, а когато системите са под реално напрежение. Затова доверието трябва да бъде заложено още в самата архитектура на технологиите и процесите”, заяви Вяра Чангърова, ръководител за България, Северна Македония, Албания и Косово на Fsas Technologies.
„Съответствието всъщност изисква качествено нова парадигма на мислене”, отбеляза Иво Емануилов, съосновател на I/O Consulting и модератор на дискусията. Участниците подчертаха, че отговорността за управлението на ИТ риска трябва да бъде поета на най-високо управленско ниво.
„Отговорността за управлението на ИТ риска е изключително важна. За щастие в банковия сектор тези практики са познати”, коментира Стефан Кръстанов, директор „ИТ одит и надзорно информационно обслужване” в БНБ. Според него, няма как една организация да твърди, че е устойчива, ако не може да докаже способността си да се справя с инциденти.
Според Георги Коцев, председател на ISACA Sofia Chapter, регулациите са важен инструмент в работата с мениджмънта и организациите, защото дават основание за предприемане на мерки, които преди са били възприемани единствено като добри практики, а не като задължителни действия.
Юрий Генов, съосновател на Data Verte, обърна внимание, че целта на регламента DORA не е организациите просто да преминат успешно през проверка, а да бъдат подготвени за реални инциденти. Регламентът обединява различни елементи от дейността на финансовите институции, така че те да могат да реагират координирано при заплаха.
„Концепцията за устойчивост е организацията да може на следващия ден след като се случи инцидент да функционира”, обобщи Генов.
Петко Петков, съдружник в PwC България, подчерта, че управлението на риска не бива да се разглежда единствено като регулаторно задължение, а като възможност за развитие на бизнеса и изграждане на доверие. Той открои три ключови направления, които трябва да са на дневен ред за всяка една организация:
- приемането, че пробив може да се случи, и фокусът върху ограничаването на неговото въздействие;
- управлението на идентичността като основен периметър на сигурността;
- контрола върху веригата на доставки.
„Доверието на вашите клиенти няма как да делегирате на друг”, посочи Петков, като допълни, че способността на организацията да докаже, че може да реагира при атака, е съществена за запазването на това доверие.
В заключение участниците в дискусията се обединиха около това, че регулациите трябва да водят до реално повишаване на устойчивостта, а не просто до формално съответствие. „Регулациите трябва да са олимпийски минимум”, обобщи Георги Коцев.
Как изкуственият интелект, автоматизацията и променящата се информационна среда ще повлияят на финансовите организации? И как те могат да се подготвят за свят на поликризи, висока волатилност и резки промени в тенденциите, в който бъдещето все по-трудно се прогнозира чрез линейна екстраполация. Този въпрос беше във фокуса на презентацията на футуролога доц. д-р Мариана Тодорова от БАН.
Според нея, сценариите пред AI икономиката са много – от корекция или спукване на технологичния балон до нов цикъл на растеж, движен от AI агенти, роботика и автоматизация. Всичко това дава отражение върху бизнеса, върху пазара на труда и финансовата архитектура.
Експертите във форума се обединиха около извода, че технологичната модернизация не може да бъде разглеждана отделно от сигурността, управлението на риска и доверието.
Следващият стандарт за финансовия сектор ще изисква не просто внедряване на нови технологии, а изграждане на инфраструктура и организационни модели, които позволяват иновациите да се развиват при запазен контрол, устойчивост и защита на данните.

