Технологиите могат да изградят сложна система за ИТ защита, но само един клик на невнимателен служител може да отвори вратата за кибернападателите. А атаките днес не преследват просто пари или данни за продажба в тъмните мрежи – те целят да прекъснат бизнес-дейността, да сринат репутацията, да изхвърлят организацията от пазара. Днес ИТ защитата е преди всичко бизнес-инвестиция – вложение в непрекъснатост на дейността, неопетнен имидж и защитени пари. А изборът на европейски доставчици на самите технологии е фактор за предпазване от ветровете и ураганите на геополитическите войни.
Киберсигурността отдавна не е само техническа задача, която може да бъде оставена на ИТ отдела. Тя изисква постоянна подготовка на служителите на всички нива, ангажираност на висшия мениджмънт и добре координирани технологични решения. Връзката между трите аспекта бе централна тема на традиционния годишен форум на дистрибутора Инфодизайн България, който представи решенията на компаниите за киберсигурност WithSecure, InnoTecq и Brandefence.
Ежедневни тренировки по дигитална самозащита
Има нещо общо между всички майстори на източните бойни изкуства: те тренират неуморно, редовно, без край. Когато става дума за киберсигурност, служителите са „първа линия” на защитата и се нуждаят от абсолютно същото – тренировки по дигитална самозащита, редовно, без край.
ИТ отделите могат да внедряват защитни стени, системи за откриване на заплахи, решения за управление на идентичността и инструменти за наблюдение на мрежовата активност. Но всички тези механизми могат да се окажат безсилни, ако един-единствен служител без колебание кликне линк от съмнително писмо, въведе паролата си в страница с неясен произход или изпрати „за проверка на правописа” фирмен договор към някое „джи-пи-ти”.
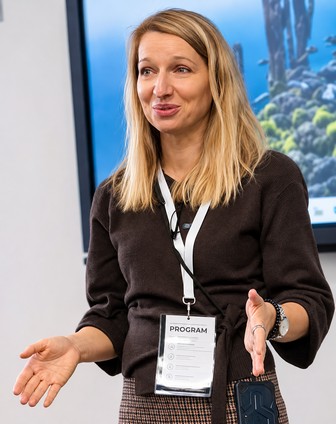
„Винаги най-слабото звено остава потребителят”, подчерта Надежда Еремиева, управител на Инфодизайн. Тя обърна внимание и на факта, че хората допускат най-опасните грешки именно когато работят под напрежение, бързат и губят концентрация.
С навлизането на AI липсата на бдителност стана още по-опасна, коментира Мариета Филипова, магистър по киберсигурност с над 10-годишен професионален опит в областта на мрежите и киберсигурността. „Компаниите все още не осъзнават достатъчно рисковете, които възникват, когато служителите използват безплатни версии на публични AI платформи, вместо корпоративни инструменти с подходящи условия за защита на информацията”, каза тя.
Съвсем разбираемо е ръководителите на всяка организация да търсят начин да спестят разходи и да предпочетат безплатните AI пред техните платени абонаменти. Но също така съвсем разбираемо е един счетоводител да поиска да си спести време, като възложи на чатбот да му обобщи финансови данни.
Това обуславя нуждата от различни, специализирани, „профилирани” тренировки по кибер-самозащита. Финансовите отдели имат нужда да знаят как да опазят „сметките” от изтичане в дебрите на интернет. Търговците имат нужда от други обучения – как да опазят в тайна договори с клиенти, как да опазят данните на самите клиенти.
„Отделите и специалистите, които се занимават със сигурността в дадена организация, трябва да си кажат: Чакайте малко, ето за този отдел трябва да направим едно обучение, за другия отдел трябва да направим друго обучение”, посочи Филипова.
Счетоводителите, търговците, специалистите по човешки ресурси и PR експертите не срещат едни и същи заплахи. Затова общите лекции не могат да заменят практическите занимания, които разглеждат конкретни инциденти, типични за съответната вътрешна дейност.
Кибератаката като бизнес-кроше или направо удар под пояса
Същите AI системи, които помагат на маркетинговите отдели да правят брошурите си и на търговците да пишат офертите си, помагат и на кибернападателите да изготвят фишинг-послания и да пишат зловреден код. Но заедно с инструментите се променят и мотивите на нападателите. Времето, когато хакерските атаки се предприемаха предимно заради техническото предизвикателство, известността или директната финансова облага, постепенно отстъпва място на подмолните бизнес-войни.
Днес един нападател може да има за цел прекъсване на оперативната дейност на организацията. Това носи директни финансови загуби. Откраднатите данни са нож с две остриета – хем могат да бъдат продадени в тъмните мрежи, хем могат да съсипят доброто име на организацията.
„Огромните загуби, които се нанасят в момента на бизнесите, са точно поради прекъсването на нормалната оперативна дейност”, сподели Надежда Еремиева. Прекъсване дори за няколко часа може да има сериозни последствия, а при инциденти, които блокират работата за дни или седмици, щетите стават значително по-тежки – в крайния вариант до невъзможност за възстановяване, допълни тя.
Репутационният удар е не по-малко болезнен. Клиентите започват да се съмняват в надеждността на компанията, партньорите преоценяват отношенията си с нея. И не стига това, но и служителите започват да се питат дали искат да продължат да работят в организация, която не успява да защити собствените си системи и информация.
„Една компания, поставена на колене, ако няма здрав гръб и добър капитал, бива извадена от играта, просто приключва участието си на пазара”, заяви Еремиева.
Иначе казано, киберсигурността сега е част от стратегическото управление на риска. Тя вече не защитава само сървъри, работни станции и бази данни, а непрекъснатостта на бизнеса, доверието на клиентите и способността на организацията да остане конкурентоспособна.
Най-трудно се измерва стойността на предотвратения инцидент
Същевременно киберзащитата има тази неудобна особеност, че когато работи добре, често изглежда така, сякаш нищо не прави.
Компанията купува защитна технология, плаща абонамент, специалистите я управляват и месеци наред не се случва нищо тревожно. След известно време ръководството започва да се пита защо продължава да плаща за нещо, което не носи видим резултат. Защо да не съкрати този разход?
Парадоксът е очевиден. Именно защото системата работи, проблеми няма.
„Шефовете си казват: „Добре де, ама ние нямаме проблеми, защо да подновяваме този абонамент?”. Ами точно защото подновявате този абонамент, затова нямате тези проблеми”, сподели Надежда Еремиева.
Трудността идва от това, че възвръщаемостта от инвестициите в киберсигурност рядко се проявява като пряко увеличение на приходите или намаляване на разходите. Тя се изразява в предотвратени пробиви, ограничени щети, по-кратко време за реакция и запазена оперативна непрекъснатост. Това са резултати, които е трудно да бъдат измервани и показвани нагледно.
Следователно ИТ директорите и специалистите по информационна сигурност имат още една важна задача. Те трябва да „превеждат” ползите от киберзащитата на езика на бизнеса, така че висшето ръководство да разбира какво получава срещу инвестицията си.
Управителите се нуждаят от информация, представена на разбираем език, за да могат да вземат информирани решения, подчерта Еремиева. Самото закупуване на инструменти не е достатъчно, защото някой трябва да ги наблюдава, управлява и използва при възникване на инцидент.
Въпреки всичко практиката показва, че ползите от технологии и експертиза за киберзащита си остават подценени. Компаниите често започват да инвестират по-сериозно едва след като преживеят пробив, посочи Мариета Филипова. Естествено, превенцията остава много по-добрият вариант, но за целта е необходимо ръководството да възприеме оценката на риска и периодичните обучения като реални управленски практики, а не като отметки в списък с изисквания.
И тук идва следващият въпрос: при наличието на толкова много технологии кои си заслужават инвестицията?
Много технологии, една стратегия
Изобилието от решения за киберсигурност вече не е непременно проблем за опитните специалисти. Организациите могат да използват платформи от различни производители, които работят съгласувано, като различни музикални инструменти в оркестър.
Мариета Филипова определи като остарял мита, че решенията на различни производители трудно могат да работят заедно. Тя обясни, че системите за управление на информацията и събитията по сигурността (SIEM) могат да корелират данните от различни източници, което улеснява работата на администраторите и помага за откриване на взаимовръзките между отделни инциденти.
Това обаче не означава, че повече инструменти автоматично осигуряват по-добра защита. Изборът трябва да следва оценката на риска и защитната политика на конкретната организация. Специалистите трябва да знаят какво искат да наблюдават, какви заплахи очакват да откриват и как отделните технологии ще допълват възможностите си.
Изграждането на подобна технологична „архитектура” е труден процес, който изисква постоянно четене, информиране и учене, каза Надежда Еремиева. Именно компетентността на екипа превръща набора от продукти в работеща система за защита.
Европейски разработки за технологична независимост
На фона на цялата сложност има и още един проблем: геополитическото напрежение. Все повече организации обръщат внимание не само на функционалността и цената на решенията, но и на произхода на производителя. Технологичното съревнование между големите сили като САЩ и Китай помежду им и с останалите части на света вече показа, че организациите от всички сектори могат за един миг да станат „заложници” на политически решения.
Именно затова Инфодизайн залага на портфолио от взаимно допълващи се решения изключително от европейски производители. „Държим и се стремим да работим с европейски производители, защото това е важно за самите организации у нас”, каза Надежда Еремиева. Дистрибуторът с добавена стойност се стреми да предлага решения за киберсигурност, чрез които анализираните данните да остават „на територията” на ЕС.
По тази причина на ежегодния форум на Инфодизайн бяха представени три технологични направления и техните доставчици:
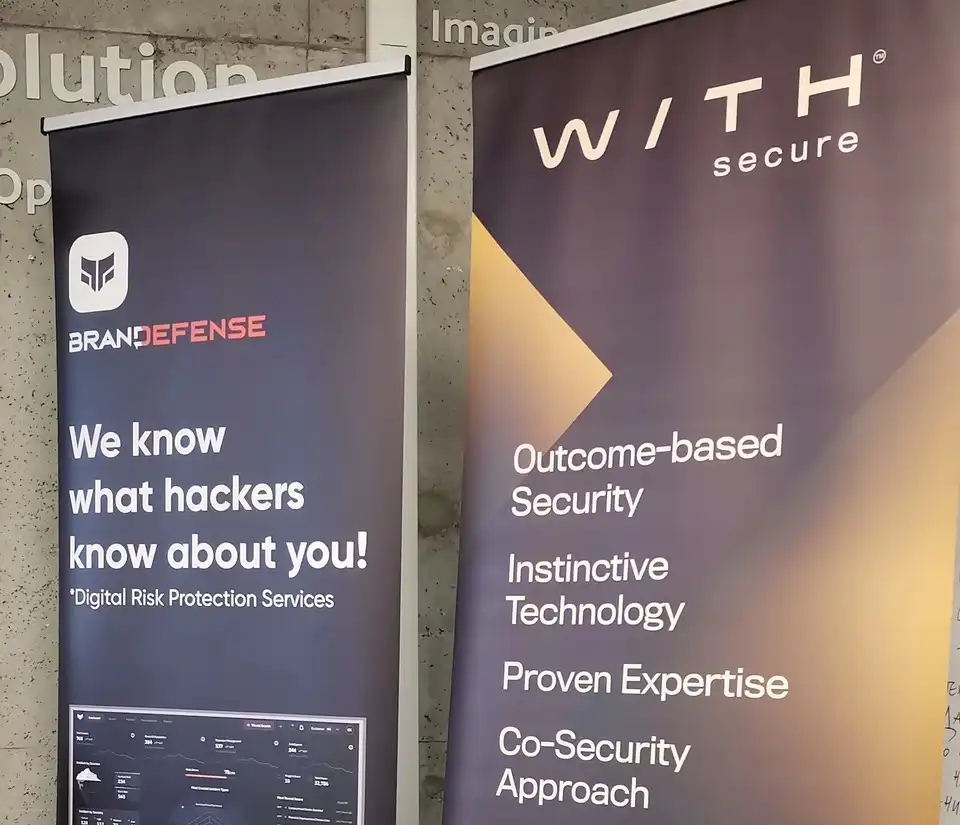
WithSecure е финландска компания, чиято платформа за защита на крайните устройства позволява откриване и реакция при инциденти, управление на уязвимостите и защита на корпоративната комуникация. Портфолиото Elements обединява различни инструменти в централизирана среда, която позволява на специалистите да наблюдават и управляват защитата на организацията. Особено важна е възможността за ранно откриване на слабости и приоритизиране на рисковете, преди те да бъдат използвани от нападателите.
Innotecq е белгийска компания за корпоративен софтуер, специализирана в откриване и управление на т.нар. сенчест изкуствен интелект (Shadow AI) за европейски организации. Технологията на компанията помага на бизнеса да наблюдава неоторизираното използване на изкуствен интелект и да поддържа съответствие с местните регулаторни изисквания.
Brandefence, базирана в Анкара, е създател на платформа за разузнаване на киберзаплахи и защита от дигитални рискове, която наблюдава външната среда около организацията. Решението открива фишинг-кампании, фалшиви домейни, изтекли идентификационни данни и злоупотреби с корпоративната марка, включително в тъмната мрежа. Така защитата излиза извън вътрешната ИТ инфраструктура и обхваща заплахи, които могат да засегнат клиентите, партньорите и репутацията на компанията.
Изборът на подобни технологии от различни доставчици позволява „сглобяване” на единна и многопластова защита, при която отделните инструменти покриват различни аспекти от виртуалната защита. Това изисква компетентни специалисти, ясна архитектура и непрекъснато наблюдение.
В крайна сметка киберсигурността не е продукт, който се купува веднъж и остава да работи безкрайно, подобно на шадраван в парка. Защитата в днешната виртуална среда е постоянна схватка, в която технологиите, хората и управленските решения трябва да работят синхронно. А най-добрата инвестиция е тази, чиято стойност бизнесът разбира, преди да се наложи да измери цената на един сериозен пробив.

