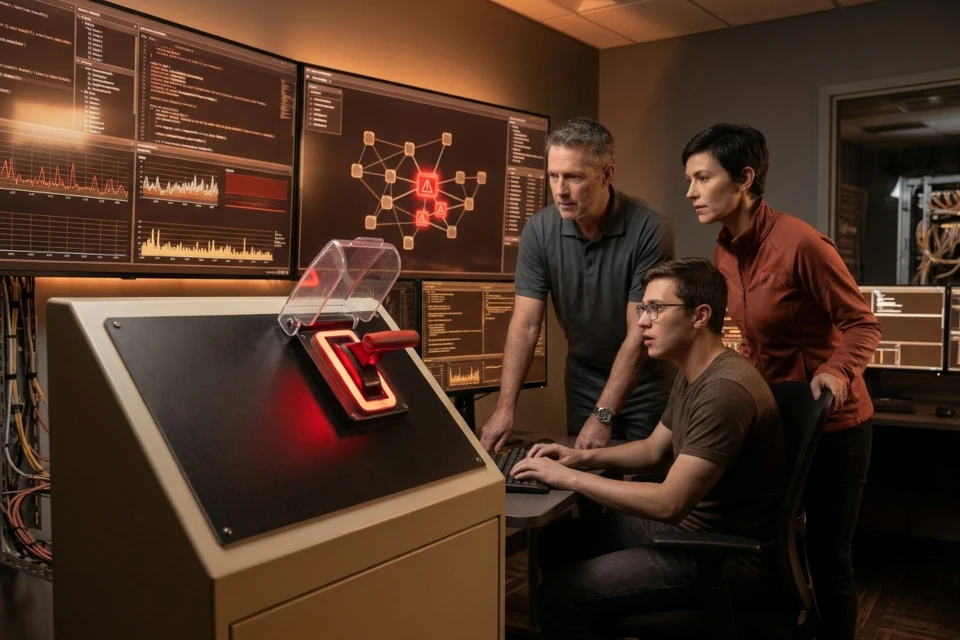
На фона на зачестяващите случаи, в които автономни AI агенти в корпоративните мрежи „побесняват“ и започват да действат извън първоначално зададените им инструкции, CrowdStrike представи корпоративен механизъм за принудително спиране. Той дава възможност на екипите по сигурността да деактивират и изолират модели, които започват да функционират по нежелан или опасен начин.
Новият механизъм осигурява човешки контрол и позволява на екипите по сигурността да прекратят работата на агента директно в средата, в която той функционира, да блокират повторното му стартиране и дори да прекъснат достъпа му до корпоративната мрежа.
Решението се появява в момент, когато компаниите все по-често внедряват автономни AI агенти, способни да имат достъп до чувствителни данни и да изпълняват задачи с минимален човешки надзор.
„Тези агенти могат да осъществяват достъп до чувствителни данни, да изпълняват команди и да взаимодействат с бизнес-приложения напълно самостоятелно. Това означава, че организациите може да разберат за възникнали вредни инциденти едва след като те вече са се случили, коментира Сумен Мандал, главен анализатор в Counterpoint Research.
„Съществуващите инструменти за сигурност защитават крайните устройства, мрежите и потребителските идентификации, но често не са в състояние напълно да разчетат инструкциите, логиката, извикването на външни инструменти и последващите действия на един AI агент“, допълва той.
Как работи механизмът?
Механизмът е изграден върху платформата Falcon Guardian, която притежава способността да открива AI агентите, работещи в корпоративната среда. Чрез сензора Falcon се проследява какви инструкции е получил агентът, каква информация обменя и какви действия извършва.
Първо, сензорът Falcon може да прекрати работата на активния агент, като гарантира, че злонамереният или неправилно функциониращ агент няма да продължи да работи, докато екипите извършват разследване.
От CrowdStrike уточняват, че се планира и възможност за прекратяване на процеси директно на крайните устройства (endpoint termination), която ще бъде налична скоро. По-нататък механизмът предотвратява повторното стартиране на агента на съответния хост или група от хостове. Накрая се прекъсва и достъпът на агента до корпоративната мрежа.
Действието може да бъде инициирано от оторизиран администратор, като всяка предприета стъпка се записва в одитна следа (audit trail). Системата дава възможност за бърза намеса, когато AI агентите се държат неочаквано, бъдат компрометирани или манипулирани чрез злонамерени инструкции или скриптове. Това осигурява важна предпазна мярка, позволяваща на организациите да ограничат потенциално опасна или неразрешена активност на агентите, преди тя да причини значителни щети.
Механизмът следва да се разглежда като „аварийна спирачка“, а не като бутон за връщане назад, отбелязва Апекша Каушик, старши главен анализатор в Gartner. Тя допълва, че макар инструментът да може да предотврати последващи действия, не е задължително да анулира достъпа до данни, които вече са били разгледани, промените, нанесени по системи, изпратените комуникации или вече инициираните транзакции.
Ефективността му зависи също от това колко бързо се засича необичайното поведение, кои среди са обхванати и дали самият агент или инфраструктурата за сигурност са били компрометирани.
Аварийна спирачка
Според предоставената информация, механизмът за принудително спиране на агенти изглежда обещаващ, но реалната му ефективност ще стане ясна едва след като бъде мащабно използван в реални работни системи, предупреждават анализатори.
Освен това, макар да е добра отправна точка, той не може да се разглежда като самостоятелно решение за сигурността на AI в корпоративна среда.
„Ръководителите по информационна сигурност се нуждаят от по-интегриран подход, който обединява инструменти за откриване на AI агенти (с цел идентифициране на неразрешени такива), мониторинг в реално време за проследяване на поведението им, надеждно управление на идентичността и достъпа, както и механизми за реакция при инциденти и възстановяване“, добавя Девруп Дхар, управляващ директор и съосновател на Primus Partners.
Според него, от също толкова голямо значение са стриктното тестване на сигурността на AI и ясно дефинираните политики, които определят до какво имат достъп агентите и какви действия могат да извършват.
Не трябва да има никаква неяснота по отношение на правата за достъп, контролите за достъп или границите, в рамките на които на тези агенти е позволено да функционират. Целта трябва да бъде вграждането на контроли за сигурност в целия жизнен цикъл на AI агентите.

