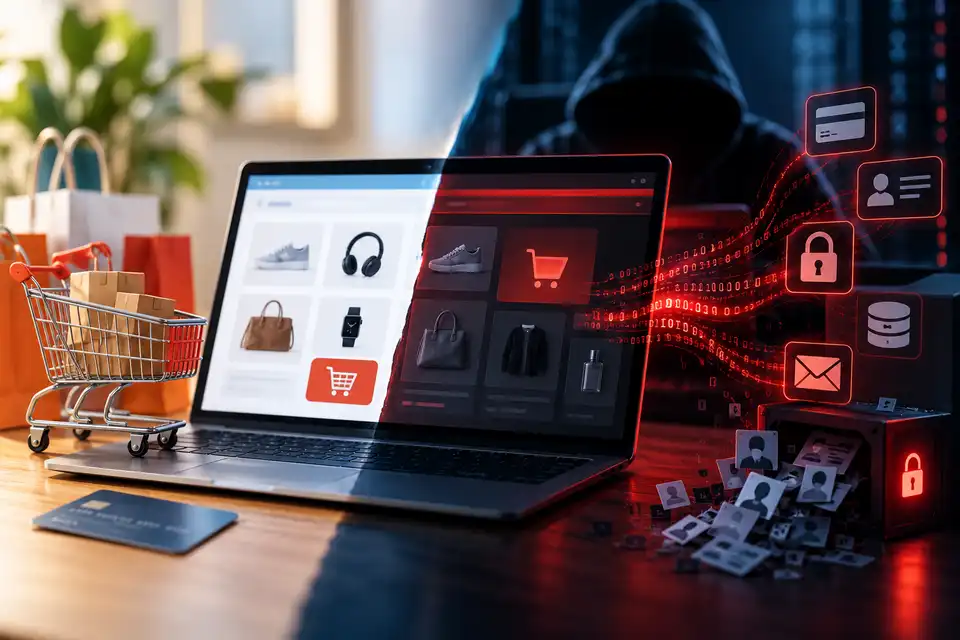
Мащабна мрежа от фалшиви онлайн магазини, чиято основна цел е прихващането и кражбата на данни за плащане от нищо неподозиращи потребители, използва над 119 000 домейна. Изследователите, разкрили операцията, я нарекоха „DoppelCart“.
Голяма част от домейните са в най-високото ниво .shop – те съставляват 2,72% от всички уебсайтове в тази зона. Мрежата DoppelCart използва рекорден брой домейни, за да се представя за близо 45 000 известни марки.
Най-голямата мрежа от този вид
Nebty, германският стартъп за киберсигурност, открил DoppelCart, описва в доклад тази съвкупност от сайтове като най-голямата публично документирана мрежа от подобен вид. Най-близкият ѝ конкурент, BogusBazaar, е управлявал мрежа от 75 000 сайта, обработили общо 850 000 измамни трансакции. Според най-новите данни на Nebty, повече от 105 000 магазина на DoppelCart остават активни.
Изпълнителният директор на Nebty, Бенедикт Шойнграбер, заяви пред BleepingComputer, че 96% от фалшивите магазини, за които е потвърдено, че са част от DoppelCart, споделят идентични файлове за изграждане на сайта и използват голям – макар и ограничен – набор от платформи за електронна търговия (общо 27).
Тези сайтове се представят за легитимни търговци, като копират продуктови каталози, описания, брандинг и изображения; в някои случаи съдържанието се зарежда директно от сървърите на истинската компания.
Шойнграбер отбелязва, че магазините имитират 44 182 различни марки, като средно за всяка марка са създадени по два клонинга. Някои марки – като SodaStream, Velasca, CurrentBody, Daniel Wellington, Dreame, Horze, Mova и Spark Paws – привличат особено внимание, като за всяка от тях са създадени над 30 фалшиви магазина.
Не се подлъгвайте по евтини оферти
Основният метод за примамване на жертви е обещанието за огромни отстъпки (до 65%). След анализ на няколко страници за плащане, експерти от Nebty откриха код, предназначен за извличане на чувствителна информация относно платежните карти и техните притежатели – включително номера на карти, дати на валидност, кодове за сигурност, имена на картодържатели, имейл адреси, телефонни номера и физически адреси.
Данните от всяко от тези полета се предават в реално време чрез протокола WebSockets към сървър за управление и контрол.
Кодът на страницата за плащане може също така да прихваща еднократни кодове за потвърждение, изпратени от банката на жертвата; нападателите използват тези кодове, за да заобиколят мерките за сигурност.
Някои от фалшивите магазини посочват адреса за обслужване на клиенти на марката, която имитират, като по този начин гарантират, че жертвите, които не получат поръчките си, ще отправят оплакванията си именно там.
Шенграбер твърди, че неговата компания се е опитала да се свърже с основния хостинг доставчик за тези сайтове, но не е получила отговор. Това може да означава, че самият хостинг доставчик е замесен в незаконната дейност.
Все по-трудно разграничаване
Ако има нещо, което отличава тази измамна схема, това е нейният индустриален мащаб, отбелязват специалисти по сигурност. Иначе тя демонстрира целия арсенал от типични за измамите нечестни похвати.
Става все по-трудно визуално да се разграничат фалшивите сайтове за електронна търговия от легитимните магазини. В този контекст работата на специалистите по сигурност, които картографират структурата на тези измамни мрежи, е от критично значение – както за клиентите на тези магазини, така и за самите собственици на марки.
Nebty създаде база данни с възможност за търсене, съдържаща информация за фалшиви магазини. Това ще помогне на компаниите да идентифицират случаите на имитация чрез акаунти в DoppelCart и злоупотреба с марката, както и да предприемат подходящи защитни мерки.

