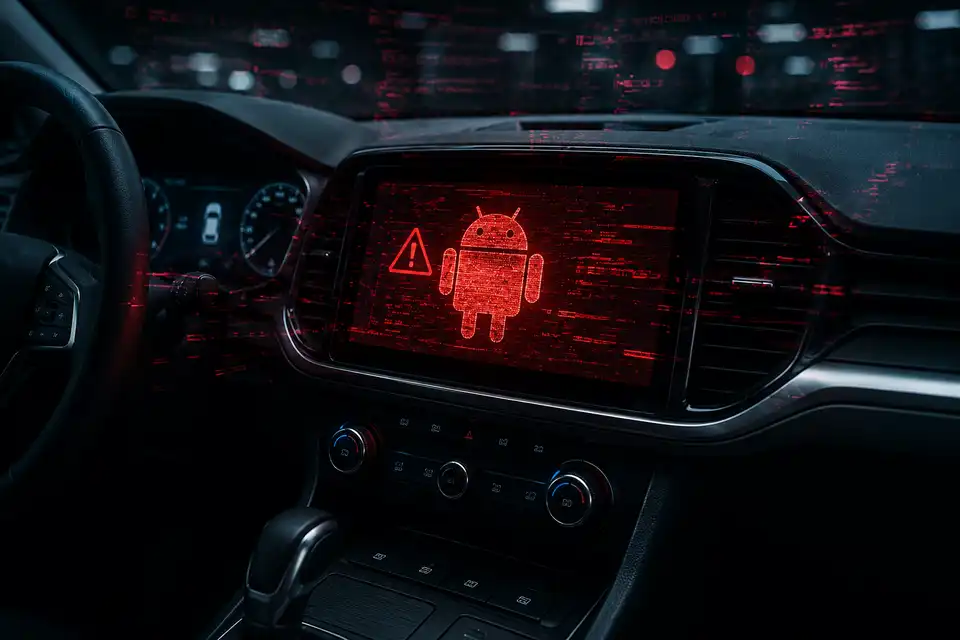
Специалисти по киберсигурност засякоха злонамерена кампания, насочена към главните устройства на автомобилите с Android. Това е първият регистриран случай на многоетапна атака, насочена специално към мултимедийните системи на автомобилите, отбелязват експертите.
Заразяването е станало чрез механизма за актуализиране на фърмуера на устройствата, работещи със софтуера DoFun, твърдят специалистите от Лаборатория Касперски в блог публикация.
Атакуващите са използвали системното приложение TWCore, предназначено за анализ и инсталиране на актуализации, за да доставят зареждащия файл JarService до устройствата. Доставчикът е бил уведомен за проблема и твърди, че уязвимостта вече е отстранена.
След инсталиране злонамереният софтуер е работил във фонов режим без видим интерфейс. Той е можел да показва нежелани реклами, да извършва измамни операции с рекламни услуги и да изтегля допълнителни модули.
Освен това злонамереният софтуер е събирал информация за устройството, включително модел, резолюция на екрана, идентификатор на Wi-Fi мрежата и MAC адрес.
Експертите подозират връзка между атаката и групата MoYu, която преди това се свързваше с ботнета BadBox. Тази злонамерена мрежа заразява Android устройства, включително телевизионни приемници и мобилни джаджи.
Новата хакерска кампания показва, че подобни атаки започват да се разпространяват и към автомобилни системи, които са постоянно свързани с интернет.


